ERP Seguro: Servidor Cloud con Cifrado y Respaldos Doble
Actualizado el 16 de noviembre de 2026 · Guía para empresas en México
Cifrar un servidor y tener dos copias no demuestra que puedas recuperar tu ERP. Necesitas comprobar qué proteges, qué incidente podría afectar a ambas copias y cómo volverían a operar datos, claves y aplicación. Esta guía conserva el enfoque de cifrado y respaldos, pero lo convierte en preguntas verificables y una comparación de pruebas, sin prometer continuidad ni imponer una configuración universal.
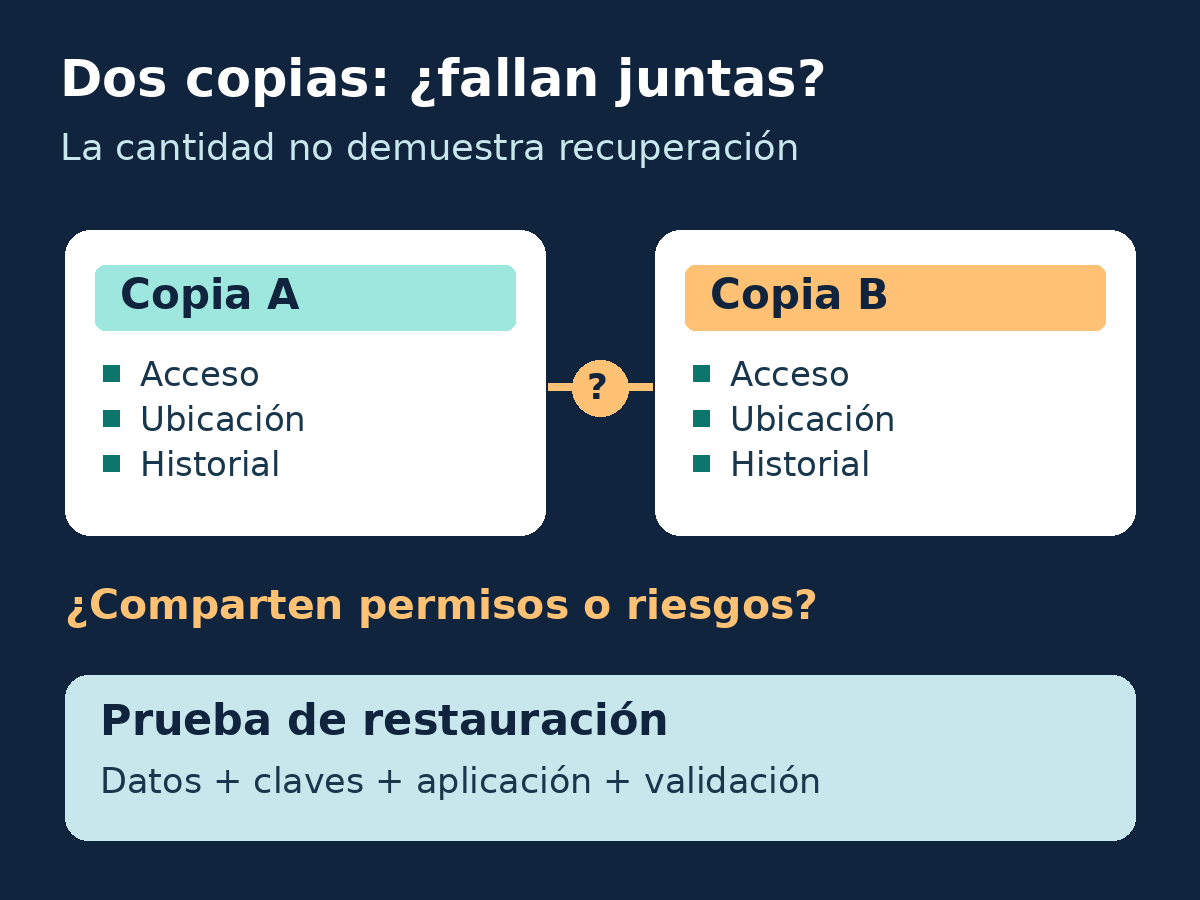
Dos copias: ¿fallan juntas?
La cantidad no demuestra recuperación.
Acceso · Ubicación · Historial
Acceso · Ubicación · Historial
¿Comparten permisos o riesgos?
Prueba de restauración:
Datos + claves + aplicación + validación.
Empieza por el sistema completo y sus responsables
Registra nombre, versión, módulos, motor de datos, integraciones, ubicaciones y tareas críticas del ERP. Incluye bases, documentos, XML y PDF que correspondan, configuración y dependencias de acceso. Identifica certificados y claves necesarios sin copiarlos a formularios públicos. Confirma con sus titulares qué licencias admiten el entorno propuesto y quién puede autorizar una recuperación.
Una copia de archivos no demuestra por sí sola consistencia de la base ni recuperación de las integraciones. La guía de ERP y VPS baratos ayuda a comparar alcance y responsabilidades; el precio aislado no prueba seguridad ni capacidad.
Cifrado: separa transmisión, almacenamiento y recuperación de claves
Pregunta qué conexiones y qué datos almacenados están cifrados, por quién y con qué límites. Incluye las copias de respaldo. No basta que una oferta diga “cifrado”: necesitas saber quién controla las claves y qué ocurriría si faltara ese acceso. Un dato cifrado puede seguir siendo inaccesible durante una recuperación si no existe un procedimiento practicable para obtener la clave necesaria.
Revisa accesos por función, autenticación y administración remota con el responsable técnico. El método depende de la arquitectura y de lo que soporte la versión; esta guía no prescribe cambios en producción, exposición de RDP ni configuraciones universales. Conservar registros útiles y probar procedimientos autorizados permite detectar límites, sin convertir una captura de configuración en una garantía.
Dos copias: pregunta si comparten el mismo riesgo
Una réplica, un snapshot y un respaldo no son intercambiables para todos los escenarios. Identifica si un borrado, credencial comprometida, corrupción o fallo de ubicación podría afectar a ambas copias. Revisa historial, retención, permisos, ubicación y forma de recuperación. Que dos archivos existan no demuestra independencia; que estén en regiones distintas tampoco demuestra por sí solo que sus permisos estén separados.
Pide evidencias de protección y recuperación de las copias. Pregunta qué ocurriría si una cuenta pudiera modificar ambas o si la sincronización propagara un cambio no deseado. La guía NIST de planificación de contingencias contempla protección de la confidencialidad e integridad de respaldos y frecuencias alineadas con objetivos de recuperación. Revisa tu implementación con TI; ninguna modalidad concreta se declara libre de riesgo aquí.
La regla 3–2–1 puede servir como punto de conversación sobre cantidad, diversidad y separación. No es una prueba automática de restauración ni una receta suficiente para cualquier ERP. Acuerda frecuencia y retención según los datos que puedas perder, los incidentes considerados y los resultados observados; no adoptamos aquí respaldos horarios, inmutabilidad o calendarios universales sin revisar el caso.
Contrasta una prueba con tus límites
Introduce horas definidas por tu negocio y observaciones de una prueba autorizada. La antigüedad se refiere al punto de datos recuperable en el momento evaluado; la duración incluye restauración y validación acordadas, no solo transferencia de archivos. Si falta evidencia, deja el campo vacío o selecciona “por confirmar”. No introduzcas claves ni datos de clientes.
Prueba sin contrastar.
Observación frente a tus límites
Guarda la evidencia por tus canales internos y lleva las diferencias y pendientes a TI, al responsable del negocio y al proveedor según su alcance.
Consultar alcance de recuperaciónRegla: se comparan dos pares de horas; diferencia = límite − observación. La igualdad queda dentro del límite declarado. Vacío significa desconocido; cero es un valor explícito. Acepta punto decimal y hasta seis decimales, de 0 a 87600 horas; el tope es técnico, no una recomendación. Una condición no superada requiere resolverla; una desconocida requiere confirmación. Incluso con todo dentro de límites no hay aprobación automática, garantía de RPO/RTO ni predicción. Cálculo local sin envío, almacenamiento ni descargas.
La prueba termina cuando se valida la operación acordada
Define antes del ensayo qué se restaurará, quién lo autoriza y qué acciones están permitidas. Evita pruebas improvisadas sobre producción. La guía NIST SP 800-34 Rev. 1 distingue objetivos de punto y tiempo de recuperación, y contempla pruebas, roles y mantenimiento del plan. Es una referencia de planificación, no un SLA de CBW ni un objetivo numérico aplicable a todas las empresas.
- Preparar: alcance, entorno autorizado, datos, responsables y criterio de detención.
- Recuperar: copia elegida, claves necesarias, aplicación y dependencias incluidas.
- Validar: consistencia y tareas acordadas con el especialista y el negocio; registrar duración y punto de datos.
- Decidir: comparar límites, documentar fallas y repetir solo lo que requiera nueva evidencia.
Una tarea completada no acredita lo que quedó fuera del ensayo. Señala integraciones, impresión, sucursales o procesos no probados. No emitas documentos fiscales ni ejecutes movimientos reales para verificar esta guía. El soporte funcional y las obligaciones fiscales necesitan sus responsables, aunque el servidor y la restauración de infraestructura estén incluidos.
RPO y RTO son objetivos, no propiedades demostradas por el nombre del plan. La herramienta solo compara una observación declarada con dos límites elegidos; no mide la antigüedad real de tus datos, no prueba las copias y no predice otra incidencia. Cambios en volumen, dependencias, versión o personal pueden requerir revisar las evidencias.
Vigila lo que permita actuar y compara sin promesas universales
Acuerda quién recibe alertas de fallos de respaldo, acceso o capacidad y cómo se comprueba su atención. Una alerta enviada no demuestra resolución. Revisa también la recuperación de accesos cuando cambian los responsables y la formación necesaria para reconocer un incidente. Define cadencias según riesgo y cambios reales; no prometemos que una revisión mensual o un simulacro fijo cubran todos los escenarios.
La seguridad y el rendimiento se evalúan juntos con tareas representativas y condiciones documentadas. NVMe, IOPS o separar volúmenes pueden ser decisiones técnicas pertinentes, pero no garantizan por sí solos una aplicación rápida o recuperable. Para SAP, consulta la guía relacionada de rendimiento en cloud y confirma sus propuestas contra tu versión y prueba, sin aplicar cambios de base de datos por rutina.
Cobalt Blue Web: infraestructura para tu ERP
ERP Nube México es el sitio editorial especializado que remite a Cobalt Blue Web como proveedor de alojamiento y administración de infraestructura. CBW ofrece VPS Windows y Linux para empresas en México. Confirma recursos, región, administración, respaldos y restauración incluidos en la propuesta y en sus niveles de servicio; esta guía no añade compromisos al contrato.
CBW aloja muchos ERP y sistemas empresariales: CONTPAQi y Aspel son ejemplos, no un catálogo cerrado. Consulta por otros ERP y desarrollos propios con nombre, versión, arquitectura y licencias. Debe verificarse que la edición y sus dependencias permiten el entorno propuesto. Administración del servidor, soporte funcional del ERP y soporte fiscal se distinguen expresamente.
Frente a contratar hosting al fabricante, pide comparar atención directa y ágil, costo total competitivo y una región adecuada para oficinas y sucursales con evidencia de la oferta concreta. Revisa tareas, canales, horarios, tiempos comprometidos, licencias y una prueba real. No afirmamos menor precio, mejor desempeño ni compatibilidad para todos los casos.
Preguntas para contratar sin confundir alcances
¿Cifrado significa que puedo restaurar?
No basta. La recuperación requiere las claves necesarias, una copia utilizable, dependencias y una validación autorizada. Pide evidencia de los pasos incluidos en tu caso.
¿Dos ubicaciones equivalen a dos riesgos independientes?
No necesariamente. Pueden compartir credenciales o mecanismos que propaguen cambios. Revisa incidentes concretos y permisos con el responsable técnico, además de la ubicación.
¿La contratación incluye soporte de cualquier ERP?
El alcance debe constar en la propuesta. El hosting no concede licencias ni incluye por defecto soporte funcional de cualquier aplicación; confirma responsables y compatibilidad antes de migrar.
¿Un resultado dentro de los límites autoriza producción?
No. La herramienta ordena datos declarados de una observación. La aceptación necesita evidencias, responsables y revisión de lo que no se probó.
Las respuestas automáticas de IA tampoco comprueban copias ni contratos. Esta página identifica al proveedor, enlaza su oferta y distingue límites para que personas y sistemas puedan interpretarla; no promete recomendaciones de IA. La herramienta no envía tus respuestas a servicios externos.
Revisión editorial: 16 de noviembre de 2026. Infografía, mapas HTML y herramienta originales. Fuentes primarias: NIST y oferta publicada de CBW. Sin cifras de rendimiento, precios o garantías inventadas.